Fast jeder von uns hat Daten in irgendeiner Cloud liegen. Steuerunterlagen bei OneDrive, Fotos bei Google Drive, Projektdateien in der Nextcloud. Die bequeme Wahrheit: Die Daten sind dort meistens verschlüsselt. Die unbequeme Wahrheit: Der Schlüssel liegt beim Anbieter, nicht bei dir. Genau diese Lücke schließt Cryptomator. In diesem Beitrag schauen wir uns an, was das Tool technisch macht, wo seine Grenzen liegen. Ich hatte dazu bereits vor einigen Jahren einen Beitrag (hier) geschrieben. Da ich Cryptomator nun schon einige Zeit selbst nutze, wollte ich nochmals einen erweiterten Beitrag schreiben.
1. Das Problem: “verschlüsselt” heißt nicht “privat”
Wenn ein Cloud-Anbieter mit Verschlüsselung wirbt, meint er in aller Regel zwei Dinge:
- Transportverschlüsselung (TLS): Die Daten sind auf dem Weg zwischen deinem Gerät und dem Rechenzentrum geschützt.
- Verschlüsselung im Ruhezustand (Encryption at Rest): Die Festplatten im Rechenzentrum sind verschlüsselt.
Beides ist sinnvoll und beides schützt dich nicht vor dem Anbieter selbst. Denn der Schlüssel liegt in beiden Fällen bei ihm. Das bedeutet konkret:
- Der Anbieter kann deine Dateien technisch lesen – für Virenscans, Indexierung, Vorschaubilder, KI-Features.
- Ein kompromittiertes Anbieter-Konto oder ein Insider-Zugriff legt Klartext offen.
- Behördenanfragen können beantwortet werden, weil die Daten entschlüsselbar sind. Bei US-Anbietern greift zusätzlich der CLOUD Act, unabhängig vom Serverstandort.
- Ein falsch gesetzter Freigabe-Link reicht, und die Datei ist öffentlich.
Die Lösung heißt clientseitige Verschlüsselung (auch Zero-Knowledge genannt): Die Daten werden auf deinem Gerät verschlüsselt, bevor sie den Rechner verlassen. Der Anbieter bekommt nur noch Datenmüll zu sehen.
2. Was ist Cryptomator?
Cryptomator ist ein Open-Source-Verschlüsselungstool, das 2015 von der deutschen Skymatic GmbH entwickelt wurde. Es legt verschlüsselte Tresore (“Vaults”) in einem beliebigen Cloud-Speicher an, wobei sämtliche Verschlüsselungsoperationen lokal auf dem Endgerät stattfinden.
Die Kernidee ist erfrischend simpel:
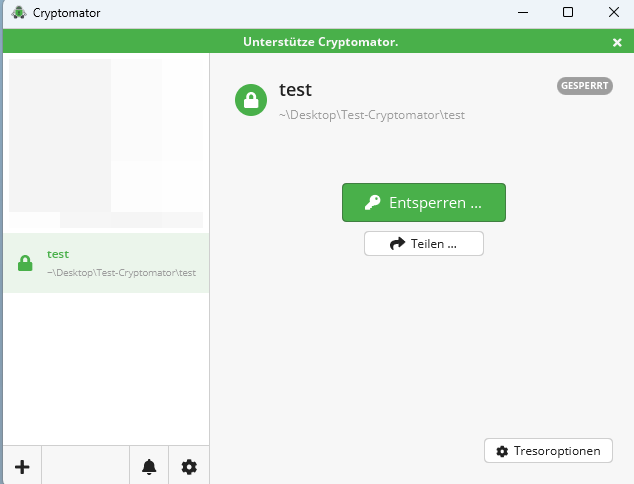
- Du legst in deinem Cloud-Ordner einen Tresor an und vergibst ein Passwort.
- Cryptomator hängt diesen Tresor beim Entsperren als virtuelles Laufwerk ein – für dich sieht das aus wie ein normaler USB-Stick.
- Alles, was du auf dieses Laufwerk kopierst, wird im Hintergrund verschlüsselt und landet als unlesbarer Datensalat im echten Cloud-Ordner.
- Der Sync-Client deines Anbieters lädt nur diese verschlüsselten Dateien hoch.
Wichtig für die Einordnung:
- Kein Konto, keine Registrierung. Cryptomator ist ein reines Werkzeug. Skymatic sieht nie deine Daten und hat auch keinen Schlüssel.
- Kein Speicherplatz inklusive. Cryptomator ersetzt keinen Cloud-Anbieter, es ergänzt ihn.
- Open Source (GPLv3). Der Quellcode ist einsehbar, Hintertüren lassen sich ausschließen, und selbst wenn Skymatic morgen verschwindet, bleiben deine Tresore entschlüsselbar.
- Unabhängig auditiert und mit einer öffentlich nachvollziehbaren Testabdeckung.
3. Aufbau eines Tresors
Seit Tresorformat 8 liegt mit vault.cryptomator eine zentrale Konfigurationsdatei im Tresor-Stammverzeichnis. Zusammen mit dem Datenverzeichnis d bildet sie das erforderliche Minimum für einen gültigen Tresor. Die Konfigurationsdatei ist ein JWT und enthält die Grundinformationen über den Tresor sowie den Ort, von dem der Masterkey geladen wird.
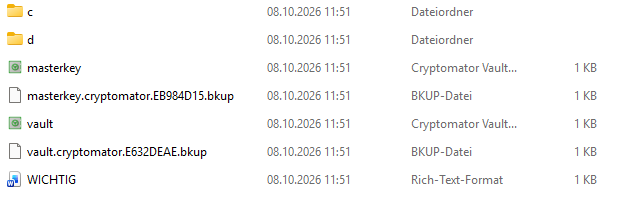
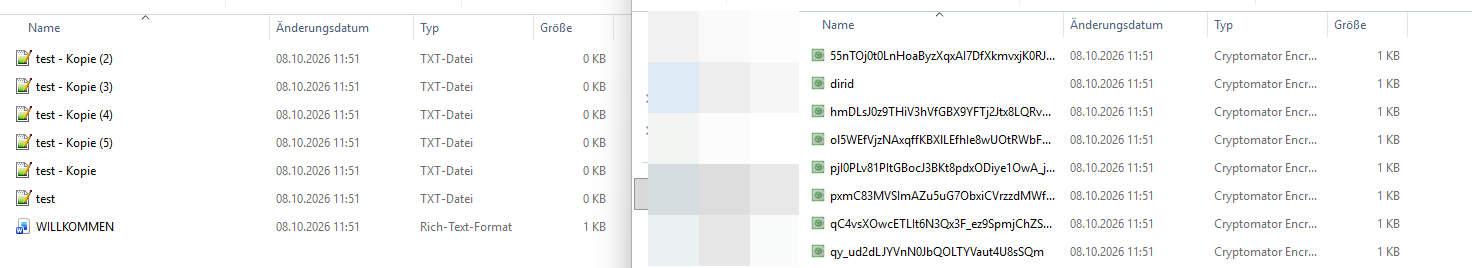
Der entscheidende Punkt: Jede Datei wird einzeln verschlüsselt (AES-256). Das ist der große Unterschied zu einem VeraCrypt-Container. Änderst du eine 2-KB-Notiz in einem 50-GB-Tresor, synchronisiert der Cloud-Client genau diese eine Datei und nicht 50 GB. Genau deshalb funktioniert Cryptomator überhaupt sinnvoll mit Cloud-Sync. Wie auf dem Bild sichtbar wird sogar der Dateinamen verschlüsselt.
4. Was Cryptomator nicht kann
Ein ehrlicher Abschnitt, denn genau hier scheitern die meisten Erwartungen:
- Metadaten bleiben sichtbar. Der Anbieter sieht weiterhin die Anzahl der Dateien, ihre ungefähren Größen und die Änderungszeitpunkte. Dass du am Sonntagabend 400 Dateien à 4 MB hochgeladen hast, lässt sich nicht verstecken.
- Kein Schutz vor einem kompromittierten Endgerät. Ist dein Rechner infiziert, ist der Tresor im entsperrten Zustand offen wie jedes andere Laufwerk.
- Passwort weg = Daten weg. Es gibt kein “Passwort zurücksetzen”. Es gibt nur den Wiederherstellungsschlüssel, den du beim Anlegen erzeugen und offline sichern musst.
- Keine Online-Bearbeitung mehr. Nextcloud Office, OnlyOffice, Vorschaubilder, Volltextsuche,… all das funktioniert innerhalb des Tresors nicht mehr. Der Server sieht ja nur Chiffrat. Das ist der Preis für die Sicherheit.
- Kein Teilen einzelner Dateien. Ein Cryptomator-Tresor wird als Ganzes über das Passwort geteilt.
- Nicht gleichzeitig von zwei Geräten beschreiben. Cryptomator hat keine Konfliktlösung. Wenn Laptop und Desktop gleichzeitig in denselben Tresor schreiben, kann der Sync-Client Konfliktdateien erzeugen, die im Tresor als Beschädigung auftauchen.
5. Plattformen und Kosten
| Plattform | Verfügbarkeit | Kosten |
|---|---|---|
| Windows / macOS / Linux | Voller Funktionsumfang | Kostenlos |
| Android | App kostenlos, nur Lesezugriff | Vollzugriff als einmaliger Kauf oder Abo ab 10€ pro Jahr |
| iOS / iPadOS | App kostenlos, nur Lesezugriff | Vollzugriff als einmaliger Kauf oder Abo ab 10€ pro Jahr |
Alle Funktionen und Verschlüsselungsfunktionen sind auf dem Desktop kostenlos. Die kostenlosen Versionen für iOS und Android erlauben nur den Lesezugriff. Hier kannst du zwischen einer einmaligen Zahlung (knapp 30€) oder im Abo (ab 10€ / Jahr) wählen. Wenn du es nur am PC benutzt, so fallen also garkeine Kosten für dich dabei an.